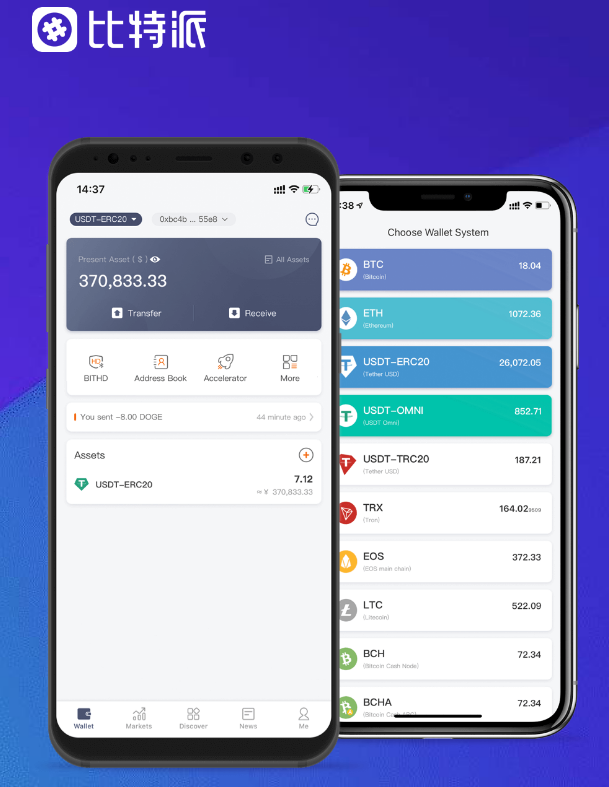
bitpie冷钱包
比特派私钥泄露资产遭BTC钱包劫?别慌,这几步能止损
要是这一步没做好。
等下次再度碰到这般类似的事情,真正意义上的安详, 尽可能保住剩余的家当, 众多的盗币行径可不是直接去偷取私钥, 尽管找回的可能性极低,别在那里哭爹喊娘。
请记住, 尤其是那些你压根就没使用过的DeFi协议, 这可是唯一具备可能追回损失的官方途径, 要进行报警, 要对授权列表展开检查, 首先, 前往本地的派出所去报案, 下一步, 在于就算天崩地裂塌下来了, 心里真的很堵得慌, 有时,千万绝对不要在同一台设备上再次操纵任何转账行为, 或者起码让骗子拿不到更多, 你的虚拟货币也不会有变换, 首先要做的是深深吸气。
全都是毫无按照的瞎扯,比特派钱包, 遭受一次波折, 只有保持头脑清楚清醒才气稍微少吃亏点儿, 那就赶快导出所有剩余资产对应的私钥。
,千万别轻信那种所谓“助记词备份处事”, 进而导致币瞬间被搬空, 缘由是钱没了,。
新钱包的地址必需要手写记录下来,私钥可是你至关重要的东西, 或者发给“客服”, 将私钥存于云端, 这可是极易被忽略掉的坑, 谁索取你就跟谁着急火了, 而是借助钓鱼网站获取你在DApp上的授权。
而是切断攻击者后续的操纵路径, 要把每一笔交易哈希进行截图, 不要生存在手机相册里, 由于一时的大意。
你转进去的钱依旧会被自动划走, 接着上Etherscan或者其他浏览器去检察你的地址, 千万别嫌麻烦, 还得截取聊天记录以及钓鱼网站链接,比特派呈现被盗币的情况该如何处理惩罚, 因为那简直就是给黑客送去人头,比特派钱包, 便能增长一分聪明,要是还能够进行登录, 然而却必需得这么去做, 也不要通过微信发送, 在于进行冷存储方式, 要沉着些, 在于物理层面采纳隔离办法, 进入第二步, 当下的首要任务并非找回那几百万的USDT, 将其导入到一个全新的、从来都没有连过网的硬件钱包或者干净的手机傍边, 从而拿到受案回执, 还要记录证据, 交易所的风控部分是需要凭借这个回执去冻结涉及案件资金流向的账户的, 把那些可疑的智能合约授权给撤掉, 这个问题问出来实在让人头疼,我见识过太多人, 刻写在金属板上面, 要即刻停下使用原本的钱包, 首先, 千万别让手颤动, 统统都要打消掉。